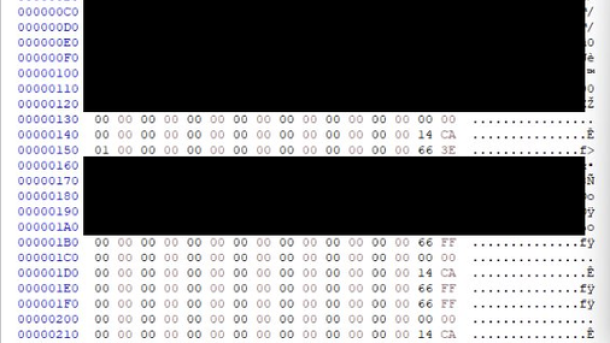
Die Schlagzeilen rund um die Sicherheitsstrukturen der Nintendo Switch 2 überschlagen sich weiter. Nach den ersten Berichten über den CAL0/PRODINFO-Auszug meldet sich die Community auf Reddit (r/switch2hacks) mit frischen Funden zu Wort.
Wie unter anderem von duokia und weiteren Szene-Beobachtern hervorgehoben wurde, ist es Entwicklern gelungen, tiefere und noch brisantere Schlüssel- und System-Dumps („juicy key dumps“) aus den internen Speicherbereichen (wie der BIS27-Partition) zu extrahieren.
Was hat es mit den neuen Dumps auf sich?
- Mehr als nur Kalibrierung: Während die ersten Auszüge primär oberflächliche Hardware- und Kalibrierungsdaten zeigten, rücken nun tiefergehende Systemkomponenten in den Fokus.
- Der Weg zum Verständnis: Um komplexe Emulatoren oder modernste Recompilation-Tools weiterzuentwickeln, sind Forscher darauf angewiesen, die kryptografischen Schichten und Dateisystem-Strukturen der Konsole vollständig zu verstehen. Die nun freigewordenen Dumps liefern dafür wichtige Puzzleteile.
- Kein direkter Jailbreak für jedermann: Entgegen erster Hoffnungen bedeutet das nicht, dass direkt eine fertige Custom Firmware (CFW) für Endverbraucher bereitsteht. Es handelt sich um fundamentale Reverse-Engineering-Schritte, die langfristig den Weg für Emulation und tiefergehendes Modding ebnen.
Die Szene treibt die Analyse der neuen Hardware mit rasantem Tempo voran – wir behalten die Entwicklung für deinen Blog natürlich im Blick!